

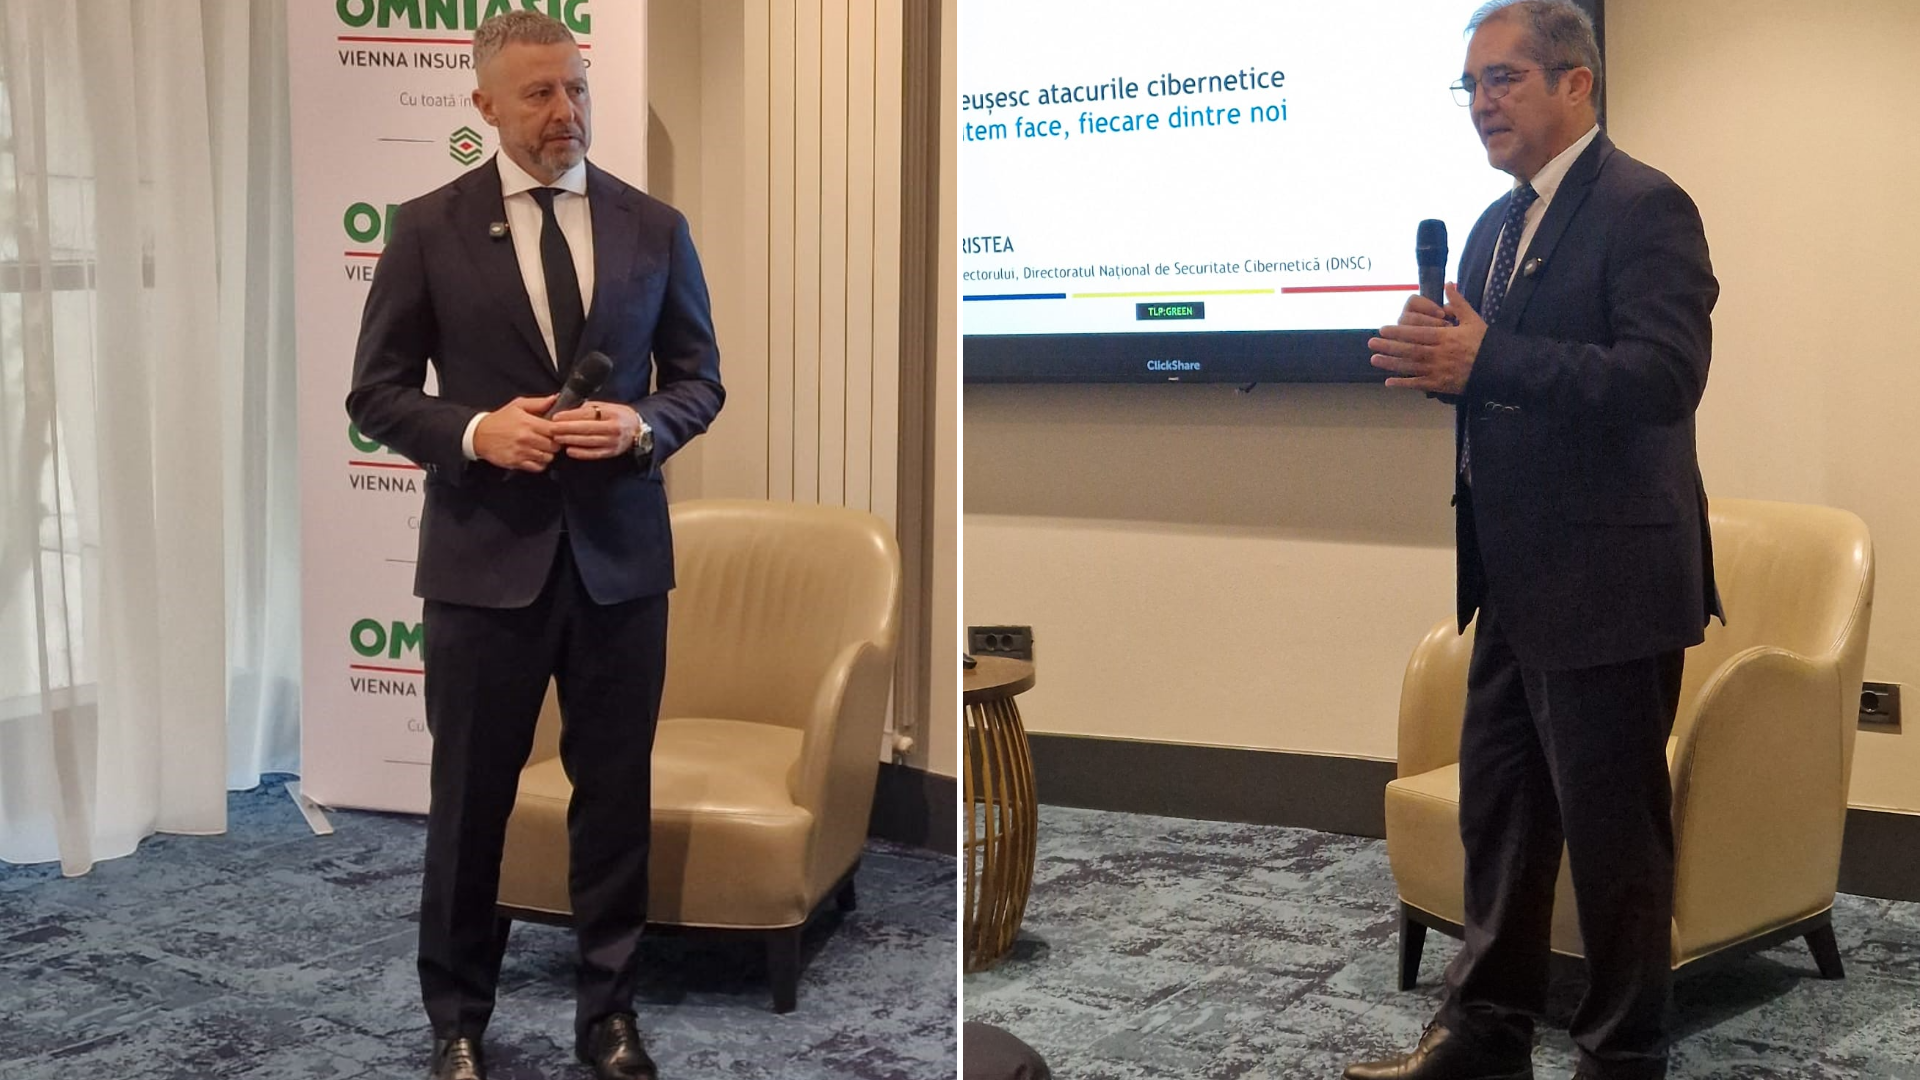
Securitatea cibernetică trebuie abordată ca un risc de business major, care necesită evaluări constante ale expunerii și investiții în proceduri clare. Într-un context în care atacurile exploatează tot mai des vulnerabilitățile umane și problemele de organizare, conducerea companiilor trebuie să prioritizeze protecția sistemelor. Această perspectivă a fost evidențiată de Mihai Tecău, CEO, Omniasig, și Stelian Cristea, Adjunct al Directoratului Național de Securitate Cibernetică (DNSC), în cadrul unei conferințe organizate de Omniasig.
Stelian Cristea, adjunct al DNSC, a explicat faptul că protejarea organizațiilor depășește simpla achiziție de echipamente sau programe informatice. Guvernanța organizațională, prin proceduri de achiziție, de acces și de lucru cu partenerii, reprezintă pilonul central al securității. Un director de securitate cibernetică trebuie să monitorizeze nu doar tehnologiile, ci și gestionarea parolelor, drepturile de acces și comportamentul angajaților, având în vedere că o eroare umană poate declanșa pierderi financiare semnificative.
Un aspect critic vizează protecția conturilor de e-mail, deoarece un cont compromis poate permite atacatorilor să solicite resetarea parolelor pentru alte aplicații interne. Stelian Cristea avertizează că astfel de incidente pot duce la intruziuni în rețea, fraude financiare sau transmiterea de mesaje frauduloase în numele utilizatorului. Prin urmare, responsabilii trebuie să verifice cât de bine sunt protejate conturile și ce alte sisteme pot deveni accesibile în urma unei singure breșe de securitate.
Riscul este amplificat de tehnologiile de tip deepfake și inteligența artificială, care pot fi folosite pentru a imita persoane din conducere. Pentru a preveni transferurile ilegale efectuate sub presiunea timpului sau a vocii, companiile au nevoie de reguli stricte de verificare a tranzacțiilor financiare. Este esențial ca angajații să poată identifica solicitările false de plată și să urmeze proceduri clare de autorizare a plăților neobișnuite, evitând astfel operațiunile frauduloase.
Mihai Tecău, CEO, Omniasig, a subliniat necesitatea cuantificării nivelului de risc pentru a determina o acoperire adecvată prin asigurări. Digitalizarea aduce beneficii afacerilor, dar crește și expunerea la incidente care pot afecta încrederea clienților și reputația companiei. În anumite cazuri, deteriorarea imaginii de brand poate avea consecințe mult mai grave decât pierderile financiare imediate, motiv pentru care evaluarea constantă a riscurilor este vitală pentru orice entitate economică.
În cadrul managementului riscurilor digitale, companiile trebuie să analizeze frecvența actualizărilor aplicațiilor și utilizarea autentificării multifactor. Protecția împotriva atacurilor moderne necesită o înțelegere profundă a metodelor folosite de infractorii cibernetici și o pregătire continuă a personalului. O strategie de securitate eficientă integrează atât soluțiile tehnice, cât și mecanismele de control financiar și guvernanță internă pentru a minimiza impactul potențialelor breșe de date.