
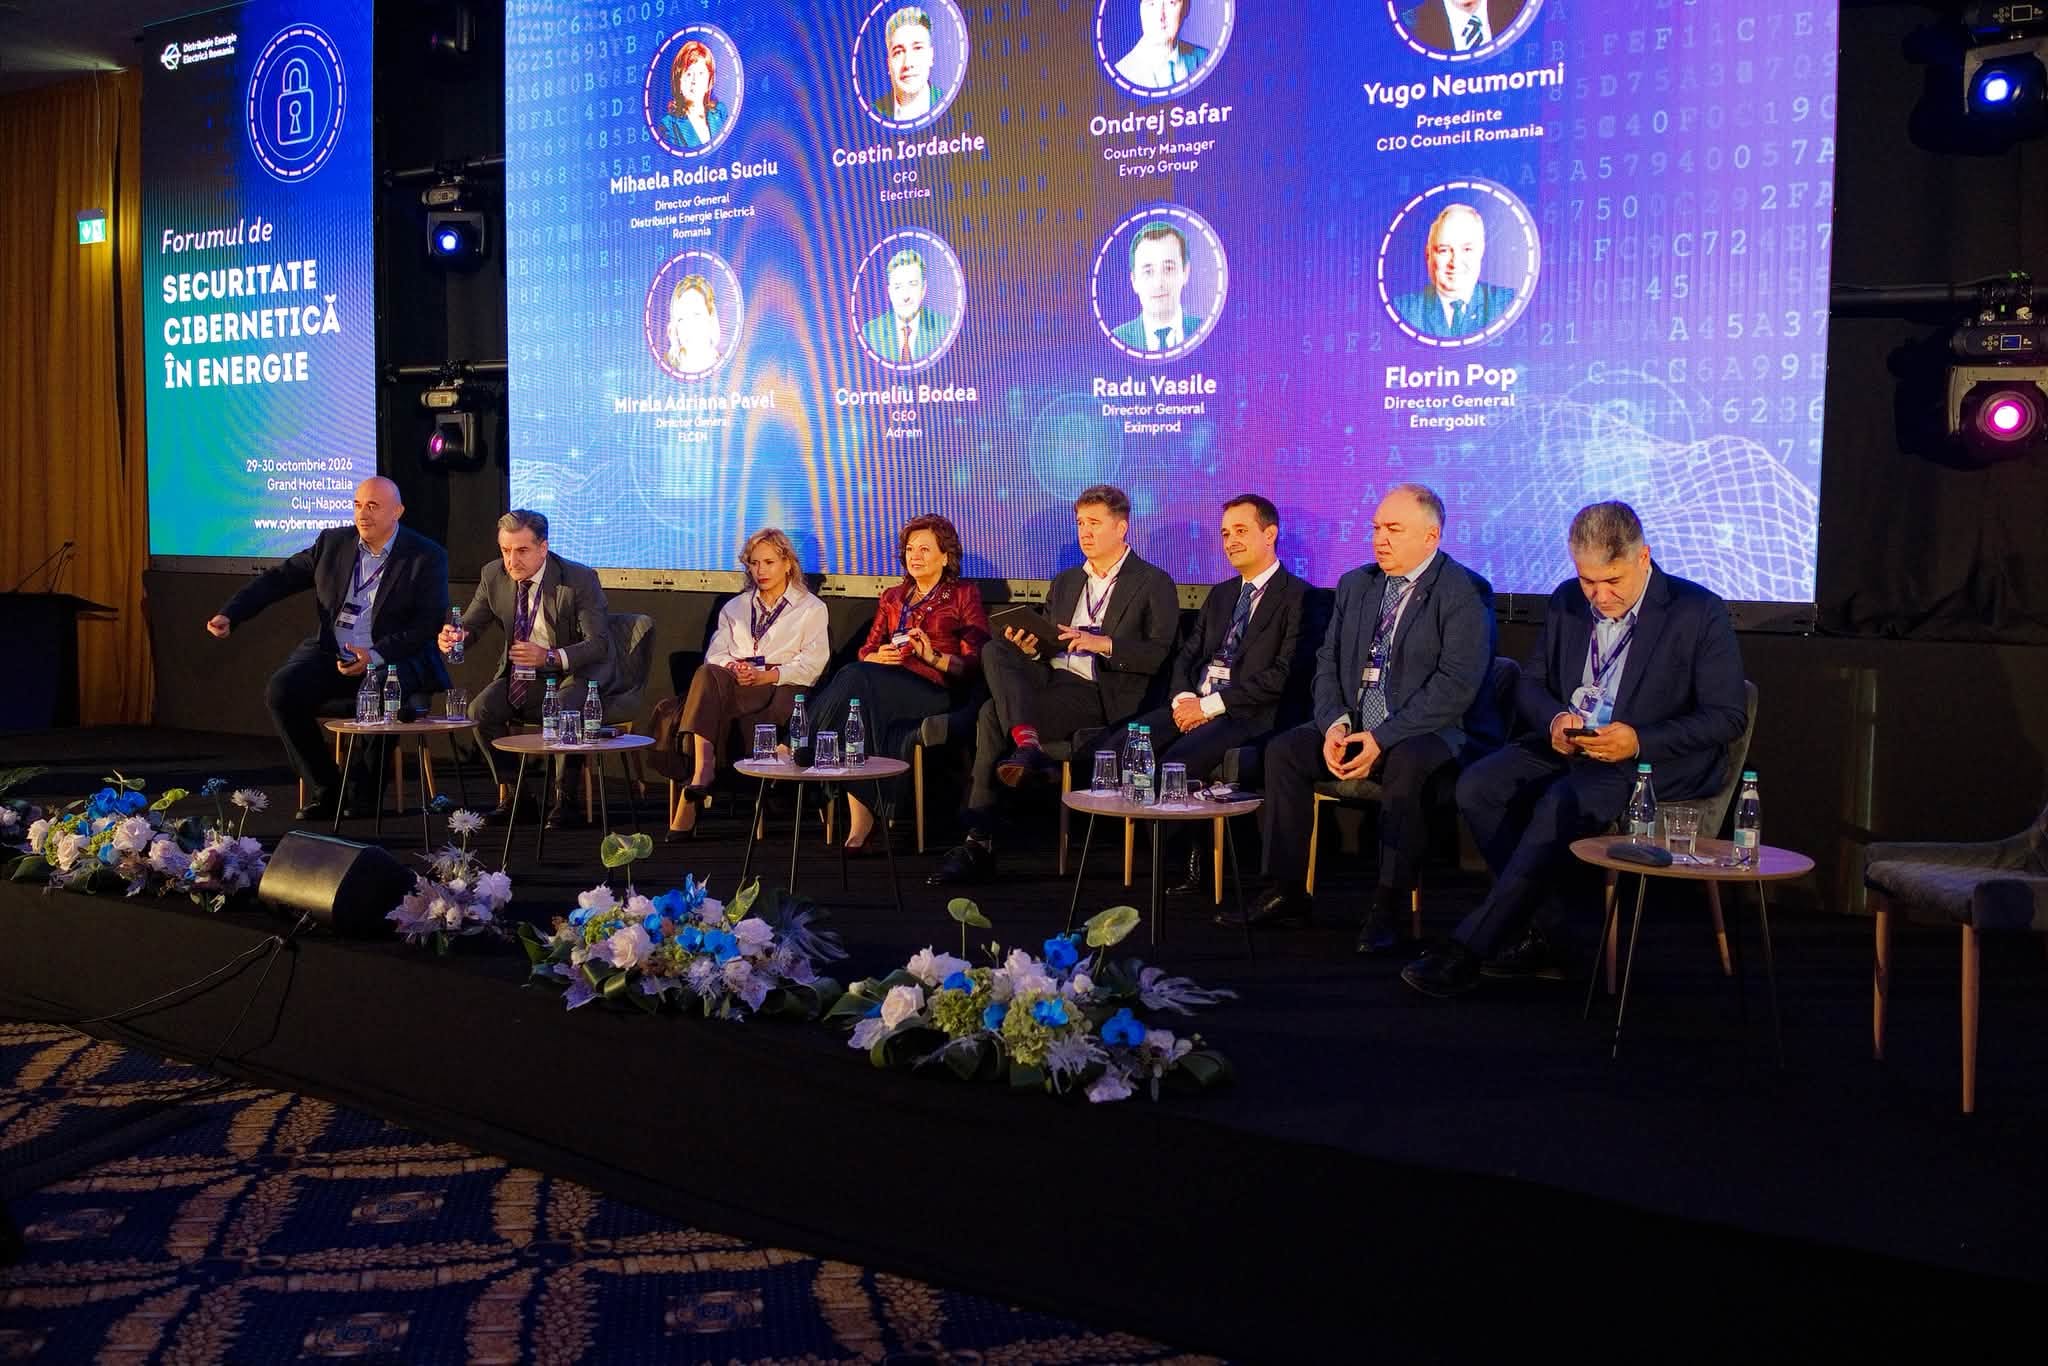
Utilizarea inteligenței artificiale pentru identificarea vulnerabilităților și atacul cibernetic asupra unor instalații energetice din Polonia au forțat Eximprod Engineering să își modifice strategia de business. Radu Vasile, general manager al companiei, a oferit aceste detalii în cadrul Forumului de Securitate Cibernetică în Energie, organizat la Cluj-Napoca. Acesta a subliniat că protecția infrastructurilor nu se rezumă doar la performanța echipamentelor, ci implică pregătirea personalului și capacitatea de restabilire rapidă a funcționării după un incident.
Unul dintre factorii care au schimbat abordarea companiei este fenomenul numit informal „Black October”, marcat de accelerarea descoperirii vulnerabilităților software prin inteligență artificială. Radu Vasile a explicat că modelele AI au permis publicarea unor vulnerabilități în luna octombrie în număr egal cu cel înregistrat în tot anul 2024. În primele zece luni ale acestui an, numărul acestor breșe este deja dublu față de cel înregistrat în 2025, ceea ce obligă producătorii de echipamente să își adapteze procesele de dezvoltare.
Al doilea eveniment major este atacul cibernetic din 29 decembrie 2025 asupra sectorului energetic polonez, care a vizat aproximativ 30 de parcuri eoliene și fotovoltaice, o centrală și un producător. Interesant este faptul că atacatorii nu au țintit invertoarele, ci echipamentele din stațiile de racordare. Radu Vasile a precizat că problema principală nu a fost calitatea echipamentelor, ci configurarea deficitară a acestora, prin utilizarea unor parole compromise sau reutilizate și neactivarea funcțiilor de securitate disponibile.
În acest context, Radu Vasile consideră că asigurătorii ar trebui să joace un rol mult mai important în stabilirea cerințelor de securitate și în protejarea continuității activității. Un atac poate opri producția timp de două-trei săptămâni, generând pierderi financiare și incapacitatea de a respecta obligațiile comerciale. Deoarece în această perioadă ratele bancare trebuie plătite în continuare, asigurarea riscurilor cibernetice devine esențială pentru acoperirea costurilor, similar modului în care asigurătorii influențează securitatea fizică a unui depozit.
Eximprod Engineering dezvoltă soluții de securitate cibernetică adaptate cerințelor NIS 2, oferind un pachet de echipamente și servicii pentru companii și IMM-uri. Compania operează de aproximativ un an și jumătate un centru de instruire în România, unde se desfășoară simulări de atacuri cibernetice în timp real. Radu Vasile a menționat că România se află într-o poziție favorabilă în ceea ce privește implementarea Directivei NIS 2, fiind înaintea unor țări precum Franța, Spania sau Polonia.
Securitatea infrastructurilor critice rămâne o temă centrală în agenda europeană, în contextul în care deficitul de specialiști este considerat o vulnerabilitate majoră a Uniunii Europene. Investițiile în proiecte energetice trebuie să includă obligatoriu componente de protecție cibernetică pentru a preveni escaladarea atacurilor de la un număr limitat de obiective la sute de instalații.