
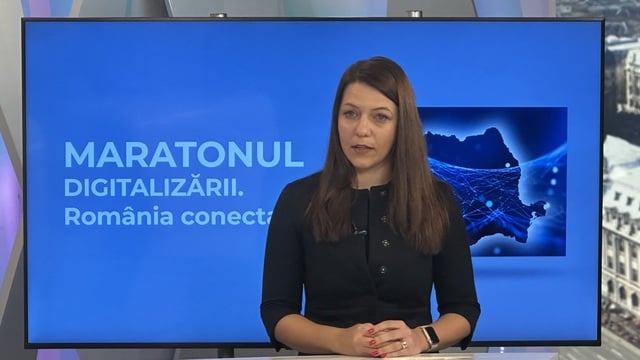
Diana-Alisa Pașavel, expert în cadrul Directoratului Național de Securitate Cibernetică (DNSC), a avertizat că instituțiile statului trebuie să asigure un schimb de date sigur și controlat. În cadrul evenimentului Maratonul digitalizării, organizat de Profit.ro, aceasta a subliniat că procesul de digitalizare crește suprafața de atac, făcând ca amenințările informatice să fie o certitudine. Expertul susține că pregătirea împotriva acestor riscuri nu este un proces finalizat, ci unul continuu, adaptat evoluției tehnologiilor.
Un punct central al intervenției a fost principiul „once only” al Comisiei Europene, care vizează eliminarea rolului de curier pentru cetățeni. Diana-Alisa Pașavel a explicat faptul că datele furnizate de cetățeni o singură dată nu trebuie să fie transportate manual de aceștia între diversele instituții ale statului. Schimbul de informații trebuie să se realizeze pe o bază legală, prin cererea cetățeanului, asigurând un acces limitat și controlat doar persoanelor autorizate.
Securitatea informatică trebuie să fie parte integrantă din arhitectura sistemelor încă din faza de proiectare, nu o măsură adăugată ulterior. Diana-Alisa Pașavel a menționat că implementarea ulterioară a unor protecții nu oferă aceleași rezultate ca o abordare de la început. Instituțiile trebuie să fie pregătite pentru două scenarii distincte: prevenirea atacurilor și gestionarea consecințelor unui incident care reușește să compromită sistemele informatice ale organizației.
În cazul unui incident de securitate, reacția trebuie să fie imediată pentru a limita propagarea atacului și efectele asupra activității. Organizațiile trebuie să aibă proceduri clare pentru izolarea sistemelor afectate, raportarea incidentului și reluarea funcționării normale. Deși există obligații legale de raportare pentru entitățile esențiale, expertul DNSC a precizat că obiectivul operațional principal trebuie să fie intervenția rapidă imediat după identificarea problemei.
Colaborarea cu sectorul privat este esențială, deoarece marea parte a inovației se află în companiile private. Diana-Alisa Pașavel a argumentat că instituțiile publice nu ar trebui să dezvolte de la zero soluții care există deja pe piață, precum software-ul sau serviciile cloud. Totuși, parteneriatele cu furnizorii privați trebuie să fie reglementate prin contracte clare, care să definească modul în care datele sunt utilizate și protejate.
Digitalizarea serviciilor publice în România implică o tranziție constantă către platforme online, ceea ce necesită o infrastructură robustă. Această evoluție tehnologică este însoțită de necesitatea unor standarde de securitate stricte pentru a proteja datele personale ale populației. Integrarea inteligenței artificiale și a securității cibernetice trebuie tratată ca un pachet unitar în toate proiectele de digitalizare ale statului.