
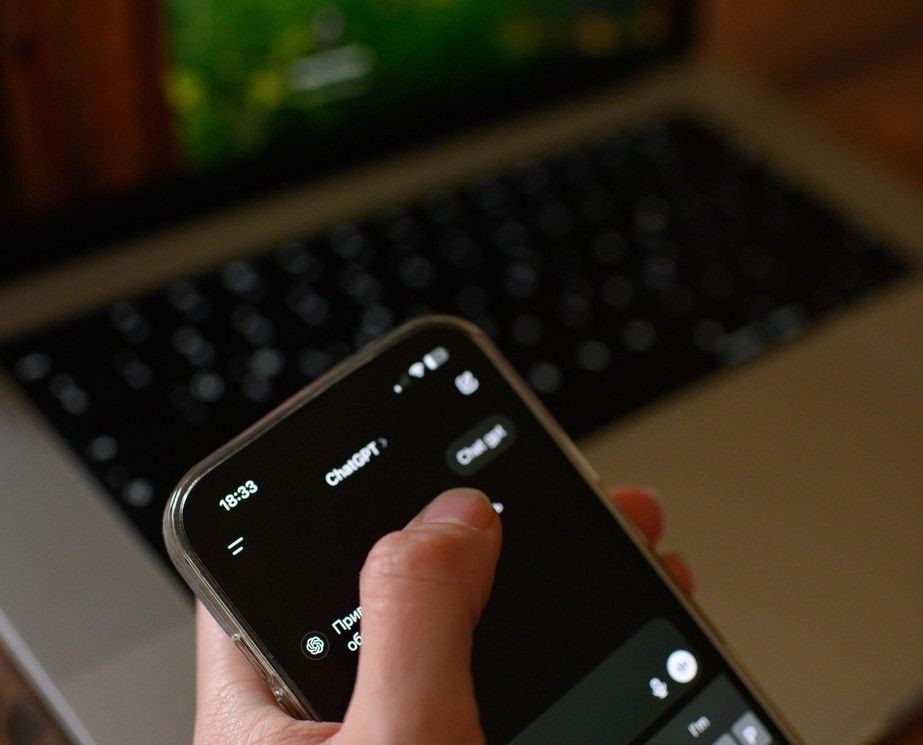
Inteligența artificială a penetrat deja mediul corporativ, chiar și în absența unor achiziții oficiale sau a unor aprobări din partea conducerii. Angajații utilizează chatbot-uri pentru rezumarea contractelor, instrumente AI pentru filtrarea CV-urilor sau pentru generarea de campanii de marketing. Această utilizare informală, prin browser sau extensii, transformă companiile în implementatori de sisteme AI, aducându-le responsabilități legale directe conform reglementărilor europene recente.
Regulamentul (UE) 2024/1689, cunoscut sub numele de AI Act, nu se aplică doar dezvoltatorilor de algoritmi, ci și celor care folosesc aceste sisteme în activitatea profesională. O companie devine implementator dacă angajații săi utilizează tehnologia în muncă, indiferent dacă instrumentul este gratuit sau utilizat prin conturi personale. Comisia Europeană subliniază că această utilizare impune obligația de alfabetizare a personalului, asigurându-se că angajații înțeleg riscurile de a primi informații false.
Calendarul aplicării AI Act prevede termene stricte pentru diverse obligații. Interdicțiile privind practicile inacceptabile și cerințele de alfabetizare intră în vigoare la 2 februarie 2025. De la 2 august 2026, regulamentul devine aplicabil ca regulă generală, incluzând obligațiile de transparență. Pentru sistemele cu risc ridicat, precum cele folosite în recrutare sau gestionarea personalului, termenul de aplicare este amânat până la 2 decembrie 2027, conform modificărilor ulterioare.
În România, cadrul de supraveghere este în curs de organizare. Guvernul a desemnat ANCOM ca autoritate de supraveghere a pieței și ADR ca autoritate de notificare în martie 2026. Totuși, conform comunicării ANCOM din 24 iulie 2026, aplicarea și sancționarea necesită încă adoptarea unei legi naționale. Lipsa acestui cadru local nu anulează aplicarea directă a regulamentului european, ceea ce obligă firmele să își organizeze procesele interne imediat.
Riscurile principale identificate includ scurgerea de date confidențiale, precum secrete comerciale sau date personale, în instrumente externe. Un alt pericol major este preluarea rezultatelor fără verificare umană, deoarece sistemele pot inventa fapte sau studii. În departamentele de resurse umane, utilizarea AI pentru evaluarea emoțiilor angajaților este deja interzisă, cu excepția unor motive medicale sau de siguranță, subliniind necesitatea unor politici interne riguroase.
Implementarea unei politici AI poate fi comparată cu procesul de adoptare a GDPR, unde responsabilitatea este centrală. Companiile trebuie să demonstreze că respectă regulile prin inventarierea instrumentelor folosite, stabilirea proceselor de aprobare și definirea categoriilor de date interzise pentru introducerea în chatbot-uri. O strategie eficientă nu vizează interzicerea tehnologiei, ci controlul utilizării sale pentru a proteja integritatea datelor și a evita deciziile automate necontrolate.