
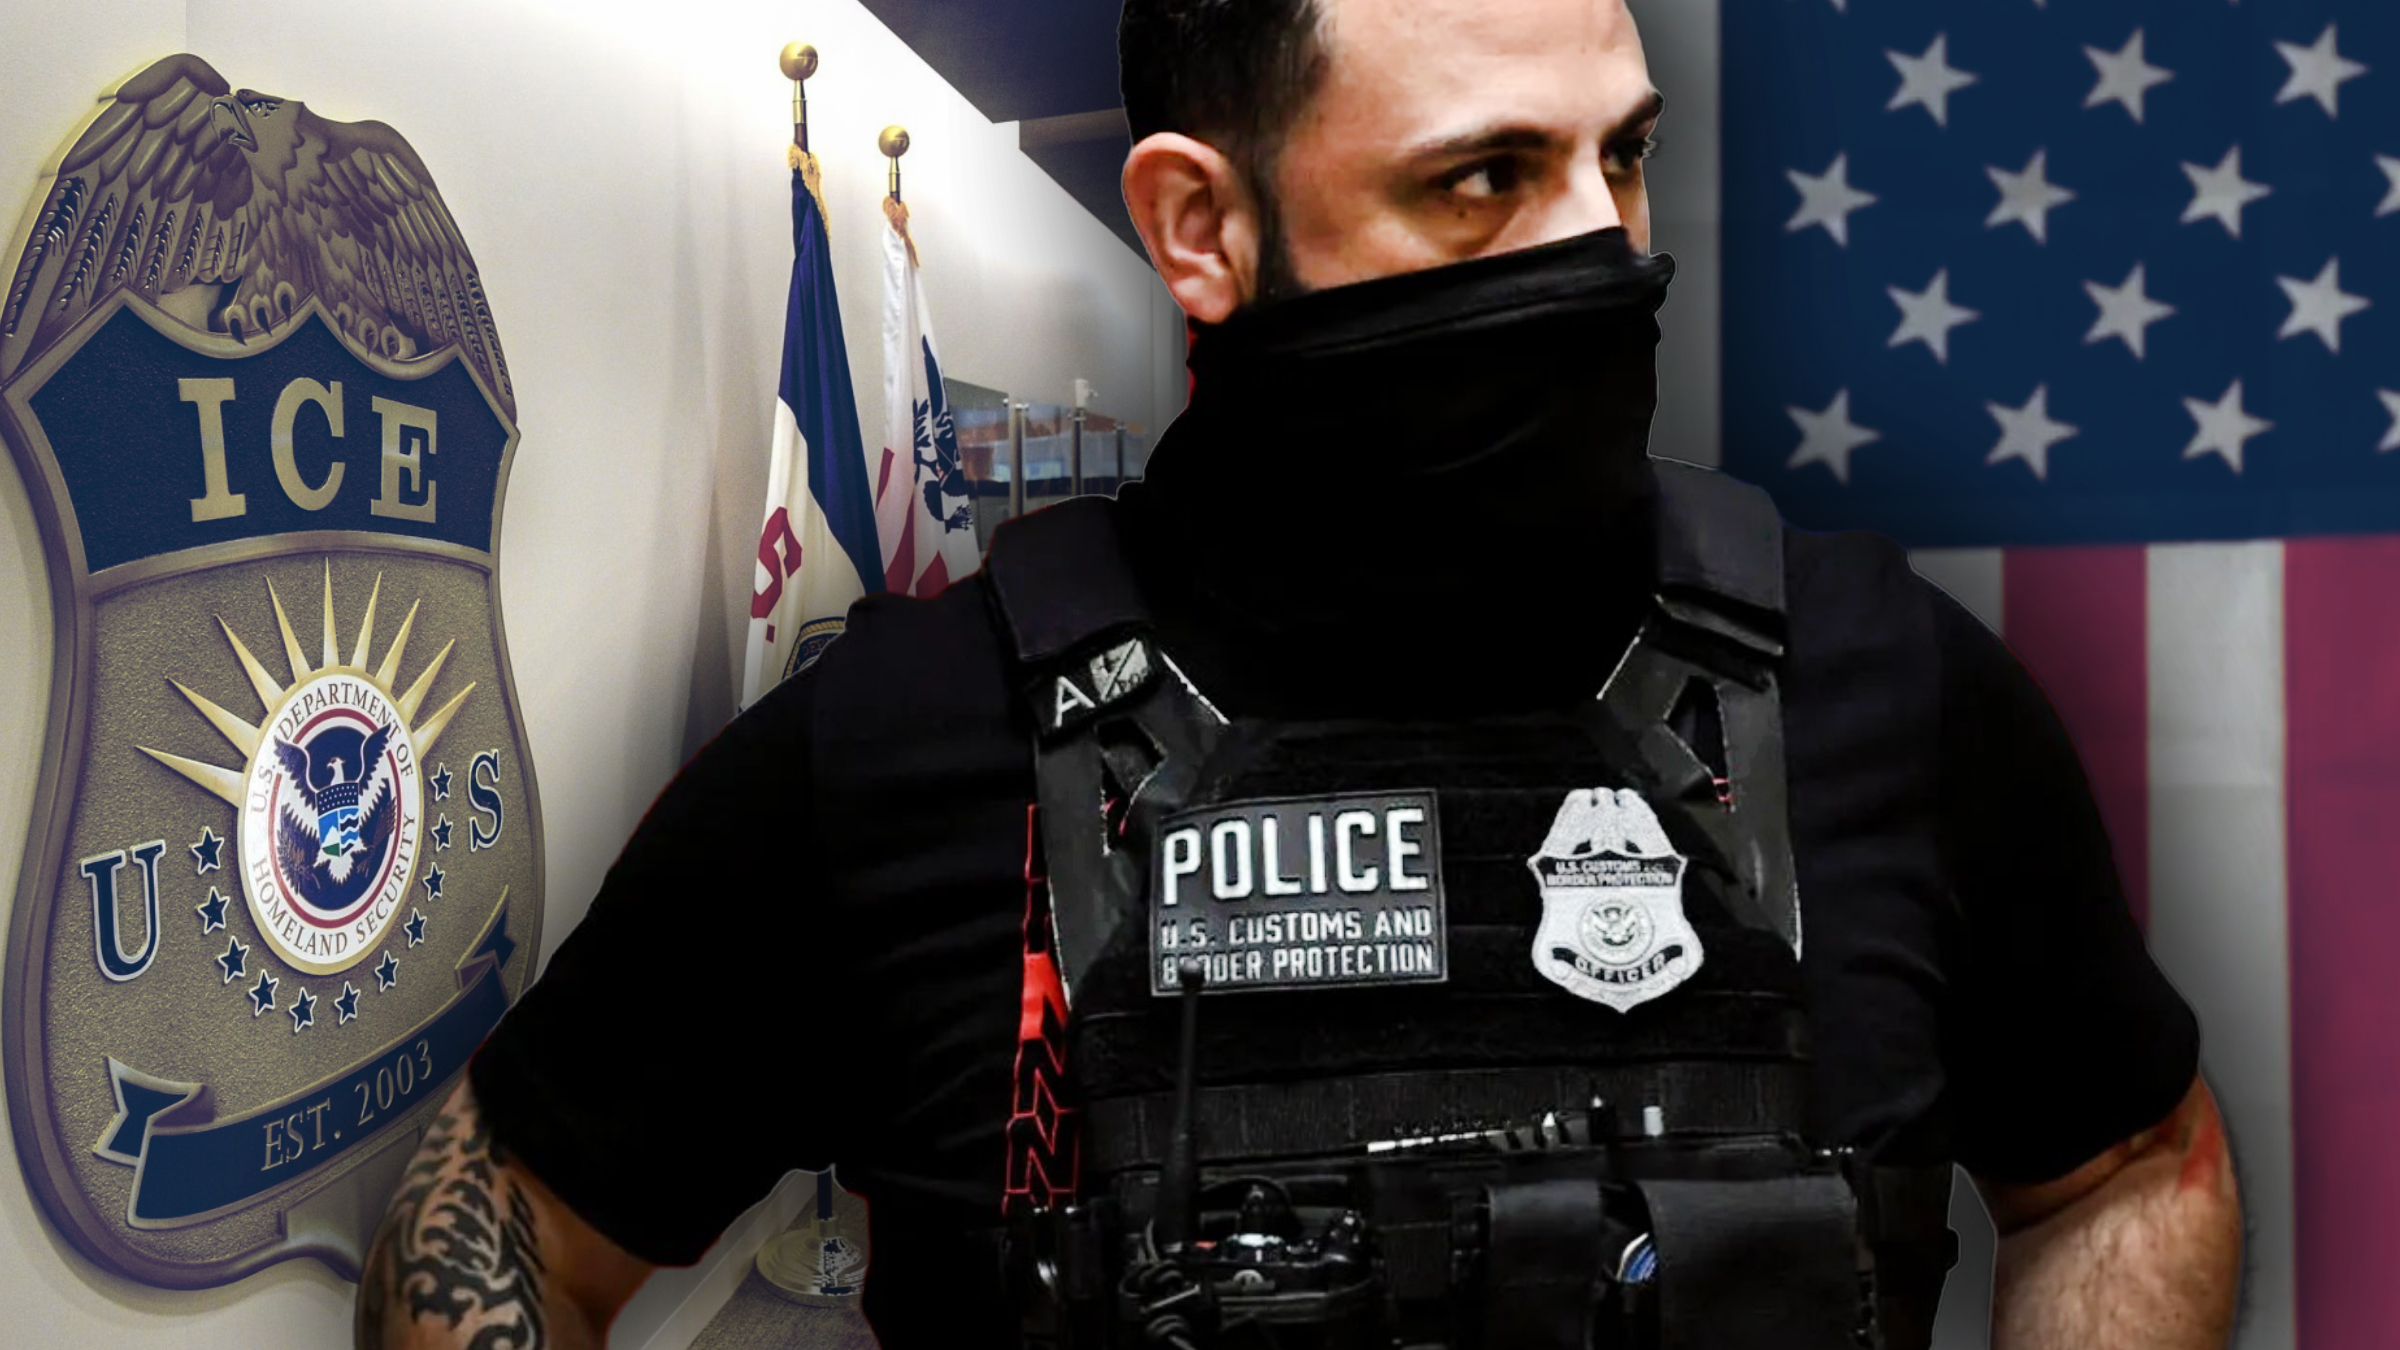
Datele personale ale peste 41.000 de angajați ai Departamentului pentru Securitate Internă al SUA (DHS) au fost publicate pe internet miercuri, 28 octombrie. Scurgerea de informații vizează mii de agenți care se ocupă de imigrație, precum și personal de la diverse structuri guvernamentale. Printre datele expuse se numără numele, adresele de serviciu și numerele de telefon ale funcționarilor, oferind o imagine detaliată asupra profilurilor acestora.
Incidentul a afectat în mod direct peste 21.000 de angajați ai Vămii și Protecției Frontierelor (CBP) și aproape 6.600 de persoane din cadrul Serviciului pentru Imigrație și Vamă (ICE). Lista include, de asemenea, personal de la Investigațiile de Securitate Internă, Serviciul Federal de Protecție și Agenția pentru Securitate Cibernetică și Infrastructură. Pe lângă datele de contact, au fost divulgate detalii despre activitatea desfășurată de acești angajați în cadrul instituțiilor de stat.
Scurgerea de date a inclus și detalii despre zeci de operațiuni care nu erau cunoscute anterior, precum și tehnologiile utilizate în cadrul acestora. Documentele dezvăluie agențiile și angajații implicați în diverse misiuni, folosind informații despre soluții furnizate de companii precum Cellebrite și Palantir. Gruparea „Departamentul pentru Pace” a obținut accesul la profilurile angajaților prin intermediul Okta, un serviciu de autentificare unică, deși reprezentanții companiei susțin că sistemele lor nu au fost compromise.
Informațiile au fost centralizate într-o bază de date numită Icepick, după ce gruparea a accesat sistemele DHS. Jurnalista și cercetătoarea în securitate cibernetică Maia Crimew, împreună cu site-ul Distributed Denial of Secrets, au publicat datele online. Emma Best, cofondatoare a organizației Distributed Denial of Secrets (DDoSecrets), a declarat că scopul inițiativei a fost de a înlocui „anonimatul cu responsabilitatea”, identificând oficialii responsabili de operațiunile sub acoperire și de colectarea de informații.
Departamentul pentru Securitate Internă al SUA a confirmat că este la curent cu această posibilă breșă de securitate și lucrează pentru remediere. Un purtător de cuvânt a afirmat că instituția tratează cu seriozitate amenințările la adresa angajaților și va anunța publicul când vor exista detalii suplimentare. Această breșă vine într-un context de vulnerabilitate crescută, după ce în septembrie un incident în sistemul de resurse umane al Pentagonului a expus datele a peste trei milioane de persoane.
Acest incident reprezintă al treilea atac cibernetic sau scurgere de date care vizează o agenție guvernamentală americană în ultimele săptămâni. Înainte de aceasta, FBI-ul a fost vizat de grupul ShinyHunters, iar Comisia Electorală Federală a devenit indisponibilă în urma unei tentative de atac. Aceste evenimente subliniază vulnerabilitatea infrastructurii digitale guvernamentale în fața grupărilor de hackeri care țintesc datele sensibile ale personalului de securitate.