
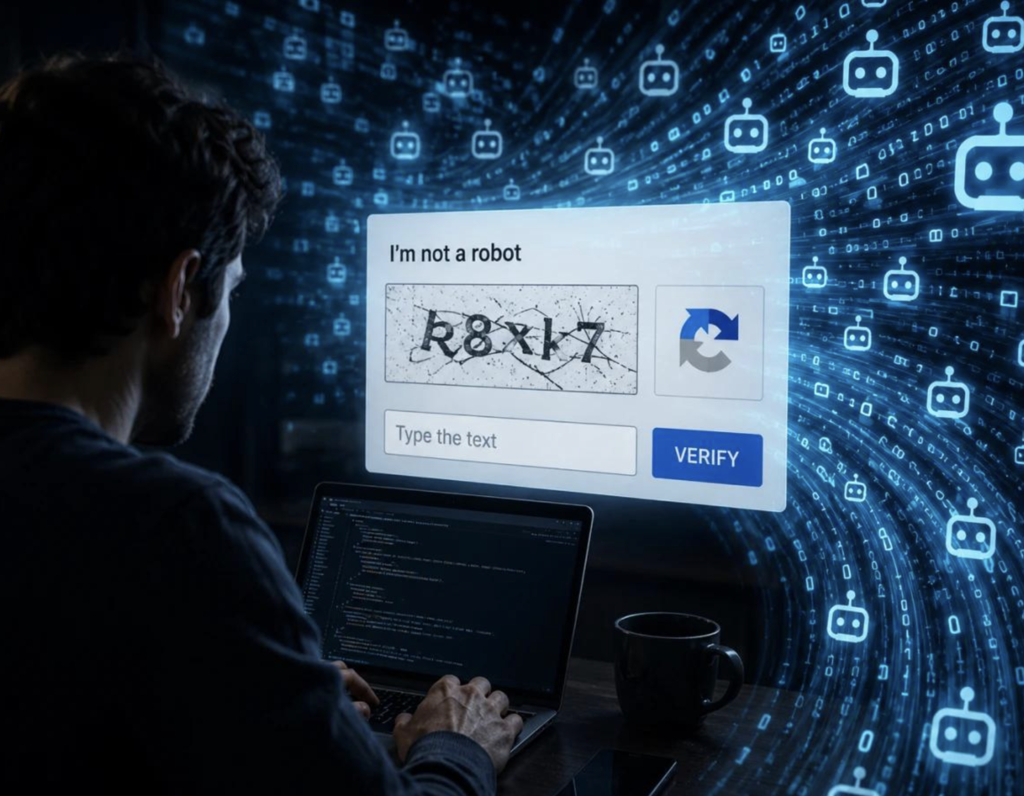
O nouă tehnică de înșelătorie online pune în pericol dispozitivele informatice prin simularea unor verificări de securitate obișnuite. Atacatorii folosesc pagini web care imită procesul de confirmare a identității utilizatorului, solicitând acestora să demonstreze că nu sunt roboți. Această metodă este concepută pentru a manipula utilizatorii să execute, fără să realizeze, o serie de comenzi care pot infecta sistemul de operare Windows.
Tehnica de atac, identificată sub numele de ClickFix, este utilizată tot mai frecvent pentru distribuirea de programe malițioase. Conform specialiștilor în securitate informatică de la Malwarebytes, această metodă s-a impus ca una dintre cele mai răspândite tactici de distribuție a software-ului infectat. Spre deosebire de testele CAPTCHA standard, care implică selectarea unor imagini sau introducerea unui cod, noile pagini malițioase solicită utilizatorilor apăsarea unor combinații specifice de taste.
Capcana poate fi întâlnită fie pe site-uri care au fost deja compromise, fie pe pagini create de la zero în scop de înșelătorie. Mesajele afișate au adesea un aspect familiar, susținând că este necesară o verificare suplimentară pentru a permite continuarea navigării pe site. Chris Fistonich, cercetător la Malwarebytes, subliniază că succesul acestui tip de atac se datorează obișnuinței oamenilor de a rezolva rapid astfel de verificări, fără a analiza natura instrucțiunilor primite.
Procesul de infectare începe prin bifarea unei căsuțe de confirmare, moment în care pagina poate copia automat o comandă periculoasă în clipboard, adică în memoria temporară a calculatorului. Ulterior, utilizatorul este instruit să apese tastele Windows + R, urmate de Ctrl + V și Enter. Această succesiune de acțiuni forțează Windows să execute comanda pregătită de atacatori, ceea ce duce la descărcarea sau pornirea unui program malițios pe dispozitiv.
Există și variante de atac care nu utilizează deloc elemente de tip CAPTCHA, ci afișează o eroare falsă. În aceste cazuri, pagina pretinde că utilizatorul trebuie să urmeze câțiva pași specifici pentru a repara eroarea apărută. Experții avertizează că un CAPTCHA legitim nu va solicita niciodată executarea unor comenzi în sistemul de operare. Dacă un site cere astfel de operațiuni, utilizatorul trebuie să închidă imediat pagina și să folosească un program de securitate actualizat.
Securitatea cibernetică a devenit un aspect critic în mediul digital, pe măsură ce metodele de inginerie socială devin tot mai sofisticate. Infractorii exploatează comportamentul automatizat al utilizatorilor pentru a trece de barierele de protecție ale sistemelor de operare. Protecția împotriva acestor atacuri depinde atât de vigilența individuală, cât și de utilizarea unor soluții software capabile să identifice și să blocheze accesul la site-uri malițioase.