
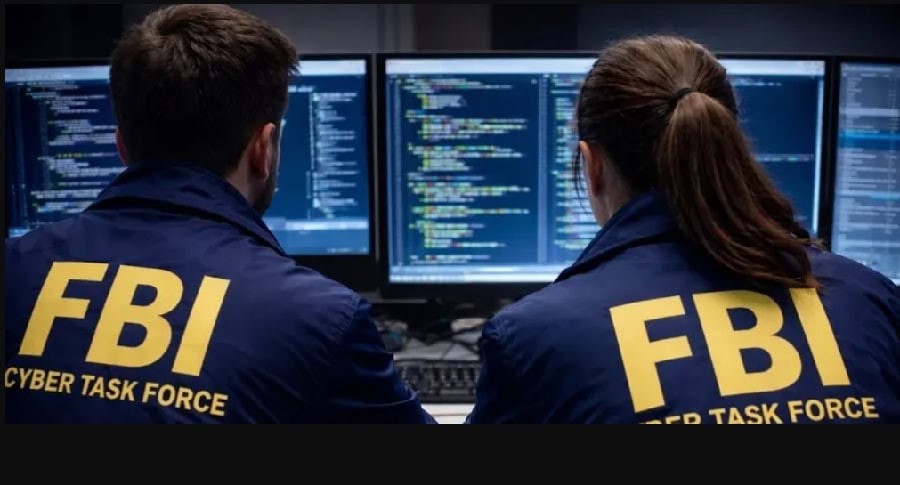
FBI investighează o aparentă breșă de securitate care a afectat baza de date națională cu informații criminale a instituției. Această bază de date, cunoscută sub numele de Centrul Național de Informații Criminale (NCIC), funcționează ca o punte de legătură esențială între forțele de ordine federale, statale și locale. Informațiile vizate de atacatori sunt utilizate de agențiile de poliție din întreaga țară pentru verificarea antecedentelor și gestionarea mandatelor de arestare.
Această intruziune neautorizată realizată de presupuși hackeri constituie a doua breșă de securitate de acest tip înregistrată în ultimele luni. Incidentul survine într-un moment delicat, în care administrația Trump încearcă să gestioneze îngrijorările publice privind securitatea cibernetică a națiunii. Recent, au fost raportate o serie de întreruperi majore care au afectat diverse instituții critice, inclusiv sistemul de control al traficului aerian al Administrației Federale a Aviației (FAA) și Agenția Națională de Securitate (NSA).
Directorul FBI, Kash Patel, a discutat despre securitatea cibernetică în cadrul unei apariții la Fox News, după ce oficialii biroului au aflat despre cel mai recent incident. Patel a menționat o operațiune finalizată acum câteva luni, prin care s-a încercat încurajarea companiilor să își actualizeze sistemele pentru a preveni accesul hackerilor la date sensibile. Totodată, FBI nu a oferit un răspuns imediat la solicitările de comentarii primite de la CNN cu privire la detalii.
Paralel cu incidentul de la FBI, sectorul financiar se confruntă cu atacuri asupra furnizorilor de servicii terți. JPMorgan Chase a raportat că atacatorii au accesat anumite date de marketing, precum numele și adresele de e-mail ale unor clienți, deși serviciile bancare nu au fost întrerupte. Compania a precizat că va contacta direct persoanele afectate și le va oferi asistență, inclusiv monitorizarea gratuită a creditelor, însă nu a numit companiile terțe vizate.
Ștafele de la Mastercard și Visa au raportat, de asemenea, incidente similare legate de furnizorii lor de servicii. Mastercard a confirmat că unul dintre furnizorii săi terți a fost piratat, în timp ce Visa a menționat că incidentul este asociat cu un furnizor din regiunea Asia-Pacific. Visa a subliniat că sistemele proprii nu au fost afectate și că datele privind plățile, inclusiv numerele de card, au rămas în siguranță în urma acestui atac cibernetic.
Securitatea infrastructurii critice și a bazelor de date guvernamentale rămâne o prioritate majoră în contextul creșterii atacurilor cibernetice la nivel global. Incidentele care vizează furnizorii terți de servicii reprezintă o vulnerabilitate sistemică, deoarece aceste companii dețin acces la date sensibile ale unor mari instituții financiare sau de stat. Protejarea acestor fluxuri de informații este vitală pentru menținerea stabilității economice și a ordinii publice.