

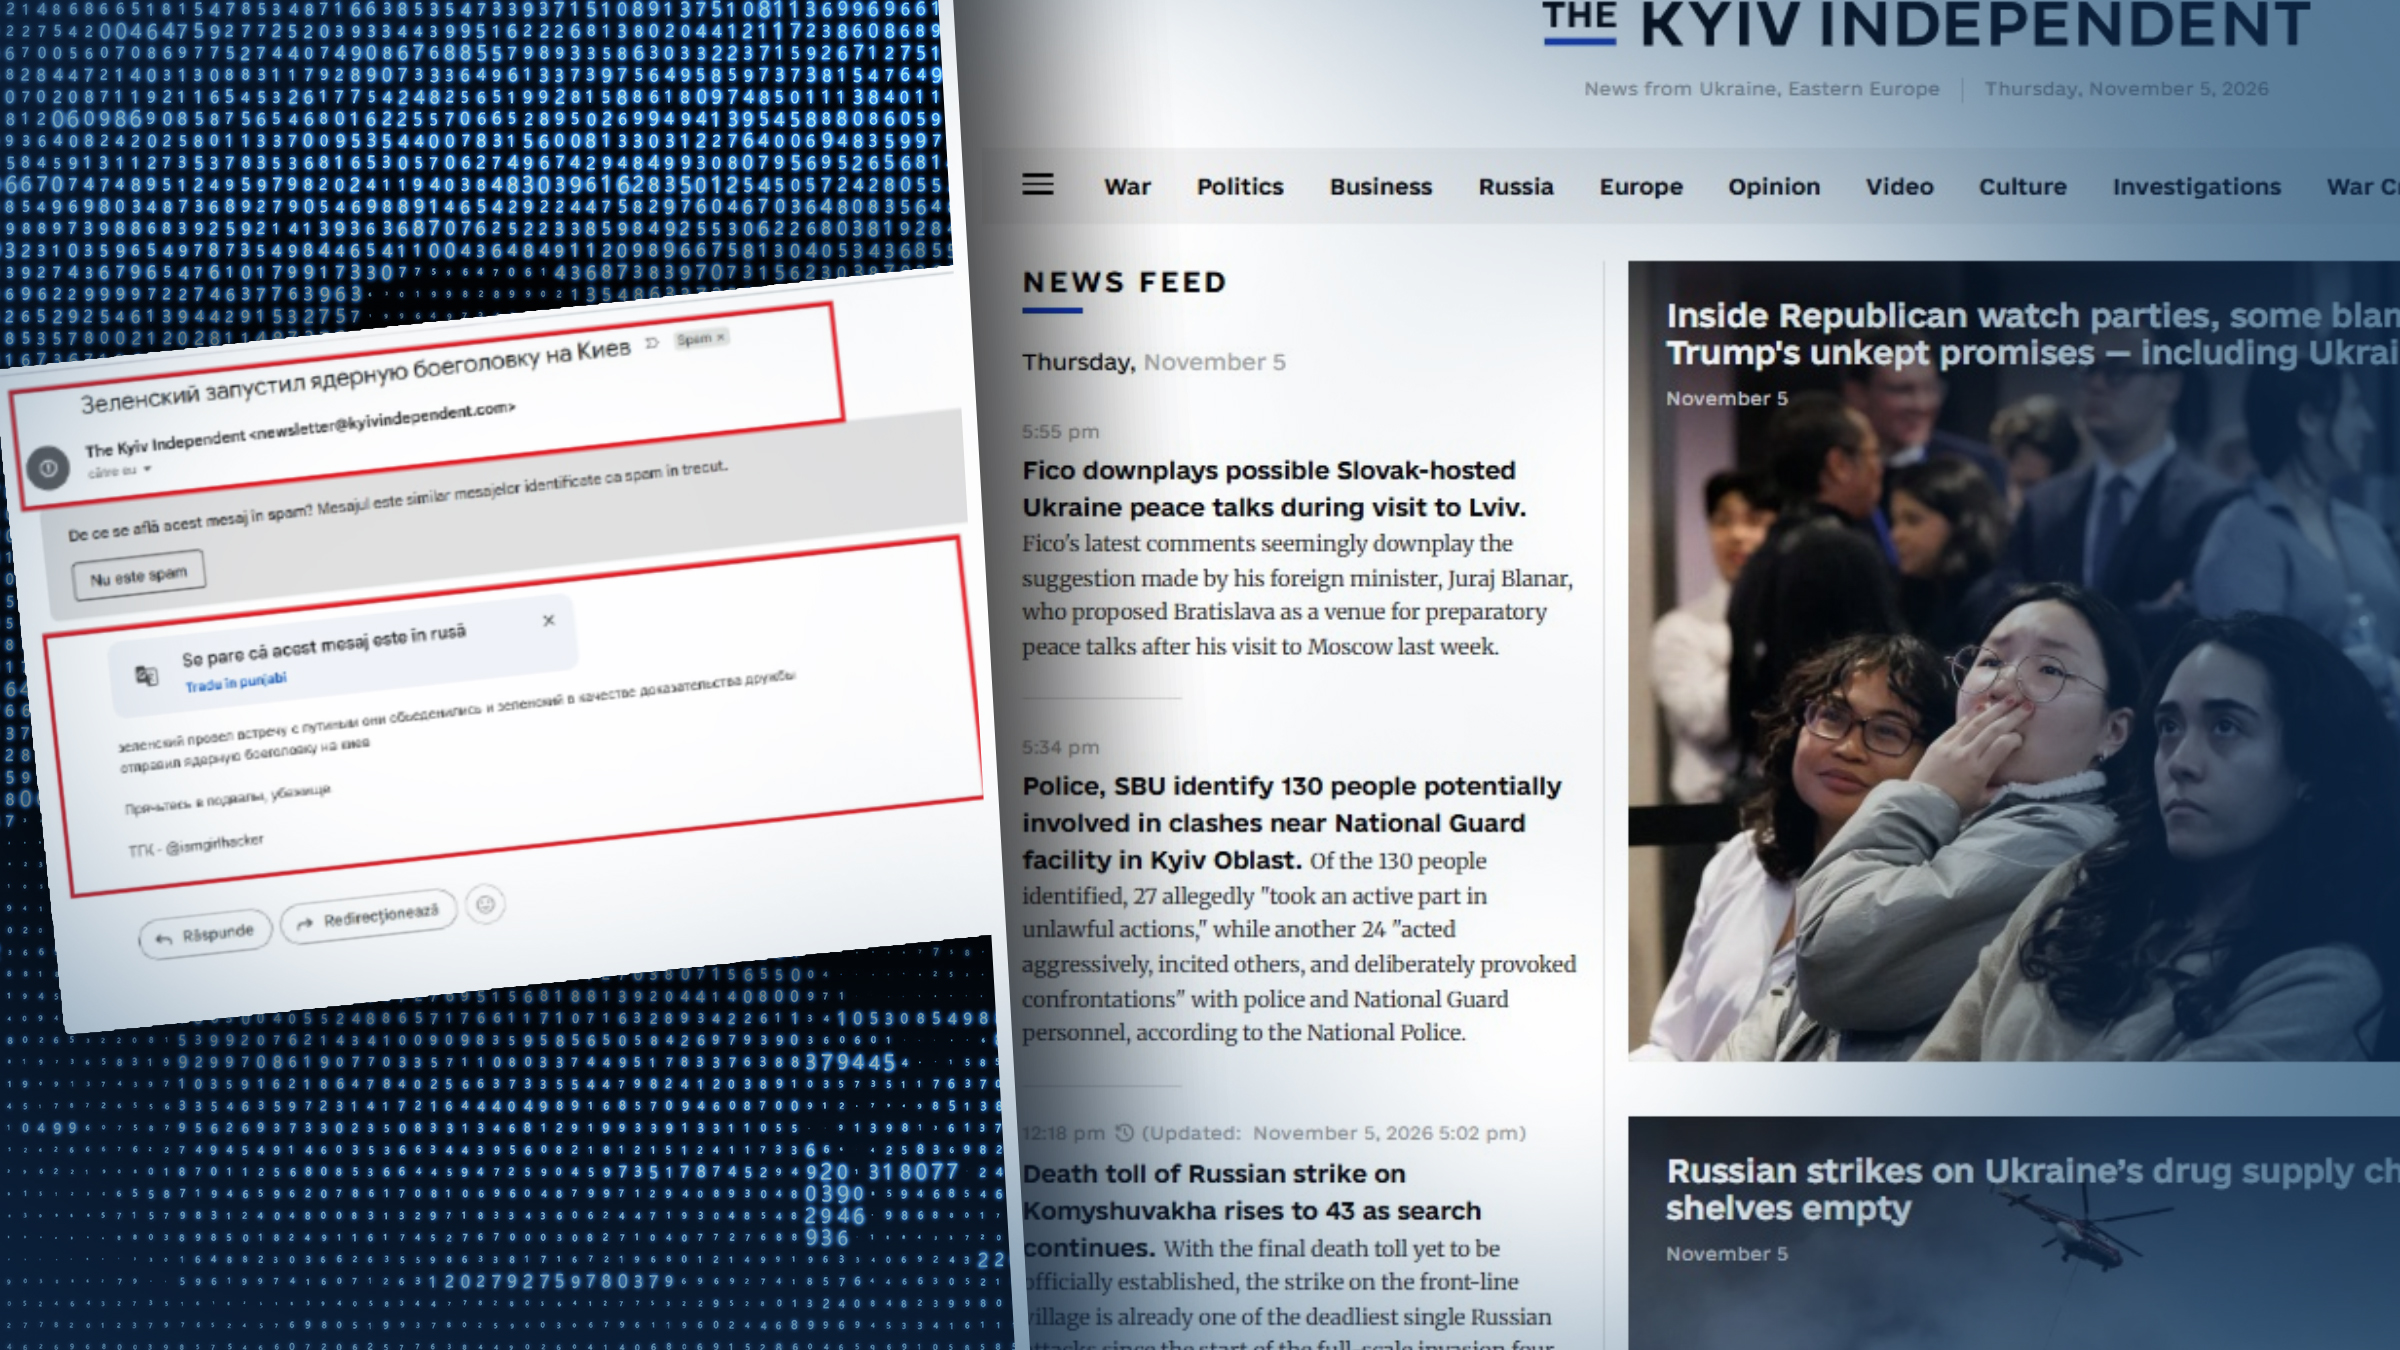
Publicația ucraineană Kyiv Independent a fost victima unui atac cibernetic desfășurat în perioada 3-4 noiembrie, operațiune care a vizat direct baza de date a cititorilor. Atacul a inclus trimiterea de mesaje frauduloase către utilizatori, inclusiv către cei din România, conținând informații false și jigniri. Infractorii au reușit să acceseze adresele de e-mail și numele de cont ale abonaților, utilizând tehnici de manipulare prin intermediul unor notificări false.
Prima etapă a atacului a avut loc miercuri, la ora 1:06, ora României, când utilizatorii au primit un e-mail în limba rusă cu subiectul „Zelenski a lansat un focos nuclear asupra Kievului”. Mesajul conținea afirmații absurde conform cărora Volodimir Zelenski și Putin și-au unit forțele, iar președintele ucrainean ar fi trimis o rachetă nucleară către propriul oraș. Hackerii au utilizat o adresă de expediție care imita identitatea publicației, însă mesajul a fost semnat de utilizatorul @iamgirlhacker.
Redactorul-șef al Kyiv Independent, Olga Rudenko, a intervenit la ora 3:03, ora României, confirmând că unul dintre sistemele publicației a fost compromis. Olga Rudenko a precizat că toate indiciile sugerează o operațiune de origine rusă și că echipa lucrează la remedierea breșei. Atacatorii au încercat, de asemenea, să posteze mesaje false direct pe site-ul de știri, însă aceste încercări au fost identificate și eliminate imediat de către administratori.
Operațiunea a continuat în după-amiaza zilei de 4 noiembrie, cu alte trei mesaje frauduloase care conțineau jigniri la adresa jurnaliștilor și a președintelui Volodimir Zelenski. La ora 14:39, un nou e-mail în limba rusă a vizat utilizatorii, acuzând dezvoltatorii platformei de incompetență. Ulterior, la ora 15:18, a fost transmis un ultim mesaj care susținea fals că Volodimir Zelenski a murit după ce a fost împușcat la granița cu Rusia, direcționând cititorii către un canal de Telegram.
Echipa Kyiv Independent a emis clarificări joi, 5 noiembrie, asigurând publicul că datele bancare și informațiile de plată nu au fost compromise. Această securitate este garantată de faptul că datele de plată sunt gestionate exclusiv de furnizori externi, fără ca publicația să aibă acces la ele. Totuși, hackerii au reușit să extragă adresele de e-mail, numele de cont și o estimare a locației geografice a utilizatorilor, bazată pe adresele IP.
Acest incident de securitate cibernetică se înscrie într-un context de creștere a atacurilor digitale care vizează infrastructura informațională și stabilitatea socială. În perioada recentă, au fost raportate și alte amenințări de tip bombă lansate prin e-mail de grupări radicale, fenomen care subliniază vulnerabilitatea sistemelor de comunicare digitale la operațiunile de dezinformare și panică socială.