

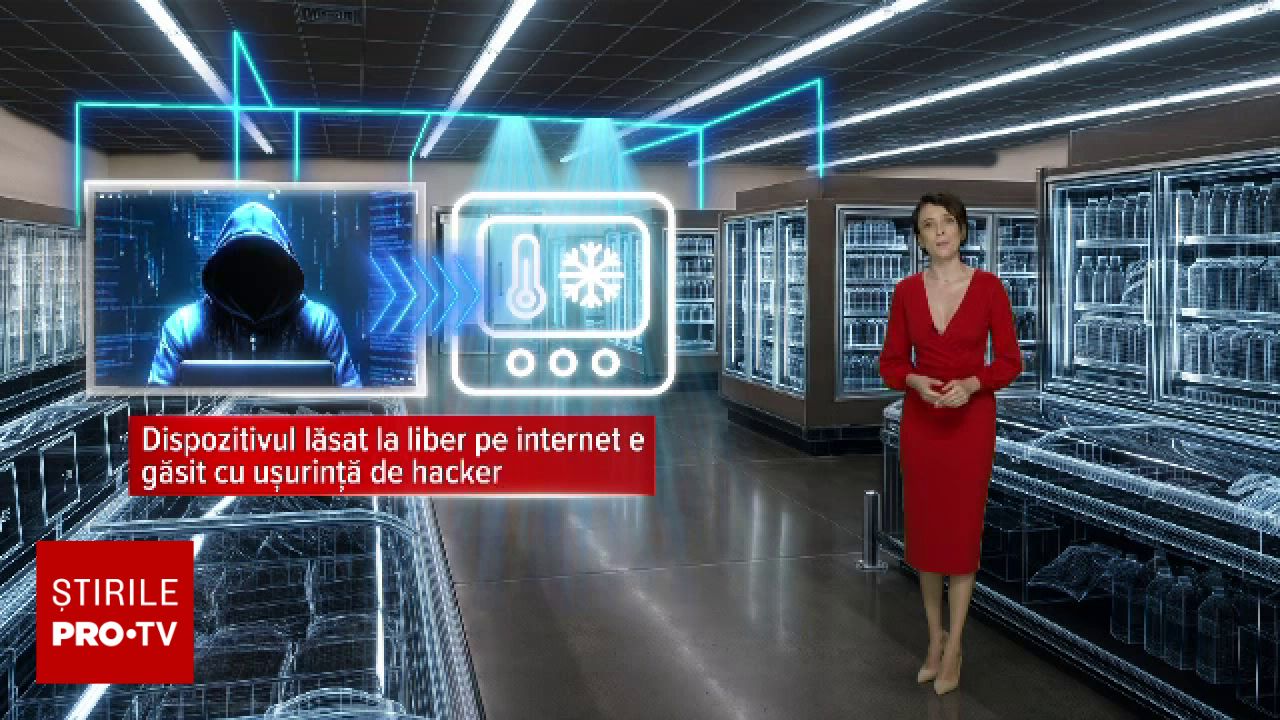
Șase magazine apartinând unui singur lanț comercial din România au fost victimele unui atac cibernetic care a afectat echipamentele frigorifice. Incidentul a avut loc în noaptea de 2 noiembrie, în jurul orei 1 și jumătate, moment în care temperaturile din unitățile de răcire au crescut brusc. Echipamentele au înregistrat valori neobișnuit de ridicate, ajungând până la 50 de grade Celsius, fapt descoperit de angajați abia la ora 8 dimineața.
Atacul nu a vizat direct magazinele sau frigiderele, ci controlerele care comandă aceste dispozitive. Hackerii au accesat de la distanță computere mici, care funcționează ca sisteme de management pentru echipamentele frigorifice. Această metodă a permis activarea continuă a fazei de degivrare, un proces prin care echipamentul se încălzește pentru a topi gheața. Prin această acțiune, atacatorii au forțat temperaturile să crească într-un mod controlat, afectând integritatea stocurilor.
Mihai Rotariu, managerul de comunicare al DNSC, a declarat că incidentul este tratat ca un posibil atac asupra unui tip de controlere destinate managementului echipamentelor. Acesta a subliniat că sistemele industriale folosite în supermarketuri și depozite frigorifice sunt ținte, similar cu un caz raportat anterior în Franța. Hackerii ar fi căutat pe internet dispozitivele lăsate la liber, exploatând accesul de la distanță pe care îl au, de regulă, firmele de service pentru mentenanță.
Feliciu Paraschiv, vicepreședintele Asociației Comercianților Mici și Mijlocii, a comparat situația cu un scenariu de film. El a explicat că atacatorii au „blindat” interfața monitorizată de firmele de service, astfel încât operatorii să vadă imagini care indicau o funcționare perfectă, în timp ce în realitate se activau butoanele de degivrare. Reprezentanții Asociației Marilor Retaileri au confirmat că problema a fost rezolvată rapid, fără a oferi alte detalii suplimentare despre impactul incidentului.
Specialiștii de la DNSC au identificat ulterior alte 13 dispozitive din aceeași categorie care ar putea fi vizate. Cristian Iosub, specialist în securitate cibernetică, a menționat că multe microcontrolere sunt vechi și nu mai primesc actualizări de software. El a recomandat ca toate echipamentele conectate la internet să fie protejate prin VPN și să nu fie direct accesibile pe internet, subliniind responsabilitatea fiecărui lanț de magazine de a-și proteja accesul la aceste sisteme.
Securitatea infrastructurii critice și a sistemelor de control industrial reprezintă o provocare constantă în era digitalizării. Atacurile asupra sistemelor de management al temperaturii sunt o amenințare reală pentru lanțurile de aprovizionare alimentare. Autoritățile internaționale recomandă comercianților implementarea unor măsuri stricte de securitate pentru a preveni accesarea neautorizată a microcontrolerelor prin rețelele publice de internet.